管理與安全
錢包裡突然多出一筆 USDT?先別動,判斷是不是地址投毒
錢包紀錄多了一筆 0 元或小額 USDT、寄件地址還很眼熟,多半是地址投毒。教你用合約地址、金額與完整地址判斷真假,知道哪些事不要做,以及以後該從哪裡拿收款地址。
錢包紀錄裡突然多了一筆 USDT,金額可能是 0、可能只有零點幾,寄件地址看起來還很眼熟。這多半不是有人送錢,而是「地址投毒」:對方想讓一個仿冒地址混進你的交易紀錄,等你下次從紀錄裡複製地址時,把錢轉給他。
先講結論:這筆紀錄本身不會讓你損失資產,也不代表私鑰外洩;真正會出事的是你接下來的動作。下面依序說明怎麼判斷、哪些事不要做、以後怎麼避免。
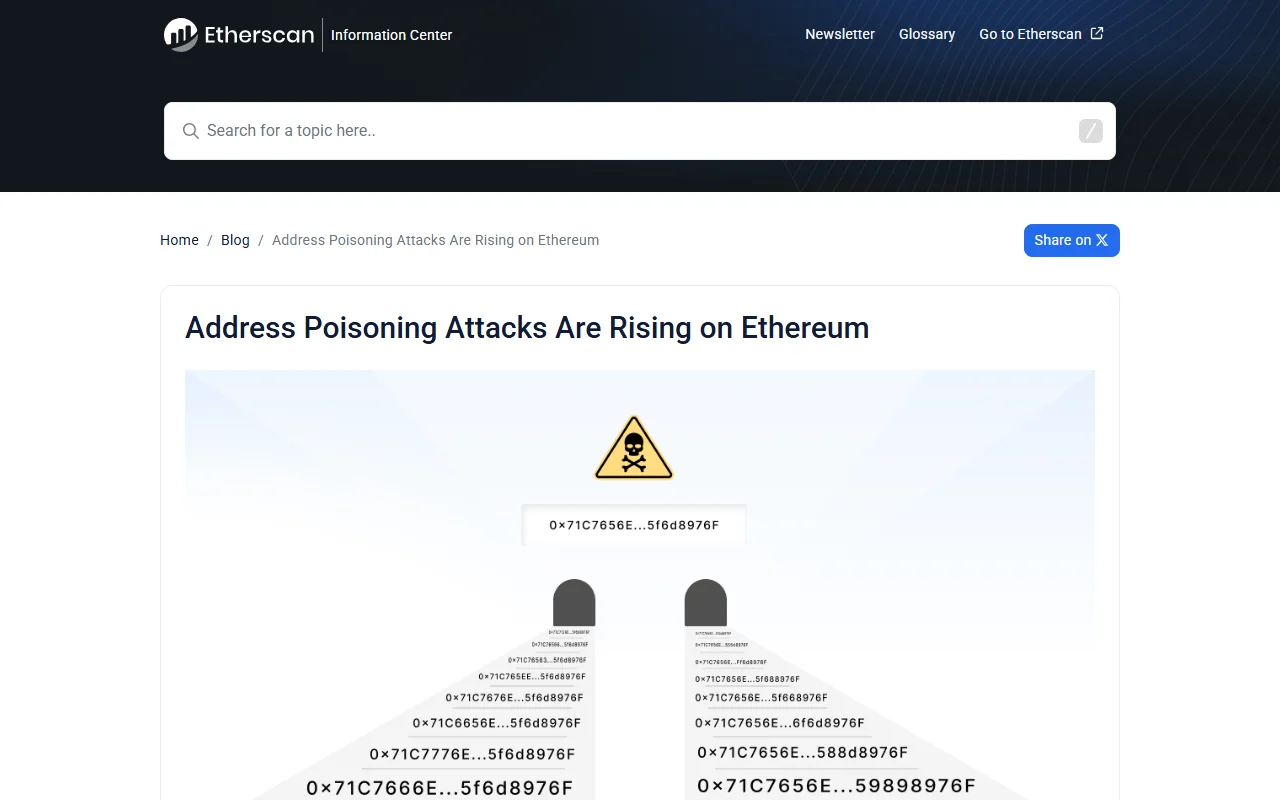
截圖來源:Etherscan 資訊中心,截取於 2026-10-12。圖中每一行都是只對上頭尾幾個字元的仿冒地址。
收到不明 USDT 時,第一步該做什麼
什麼都不要點。不要回轉、不要「退還給對方」、不要拿這筆代幣去兌換,也不要打開任何跟這筆轉帳一起出現的網址。
接著把這筆交易的 TxID 或寄件地址貼到該鏈的區塊瀏覽器(以太坊用 Etherscan、TRON 用 Tronscan、BNB Chain 用 BscScan),看三件事:代幣合約、金額、寄件地址。這三項看完,大部分情況就能分辨出來。
地址投毒常見的三種長相
Etherscan 在說明文章裡把這類攻擊分成三種:
- 零金額轉帳:紀錄裡顯示一筆 0 USDT 的轉入或轉出。對方利用代幣合約的
transferFrom函式,以 0 為金額送出交易,所以就算你從沒簽過任何東西,紀錄裡也會冒出一筆「從你地址轉出」的 0 元交易。 - 小額真幣:對方真的轉來一點點真正的 USDT 或 USDC,讓紀錄看起來像正常往來。
- 假代幣:對方自己發行一個名稱也叫「USDT」的代幣轉給你,錢包可能照樣顯示美元金額。
三種的目的都一樣:在你的紀錄裡放進一個和你常用地址「頭尾相同、中間不同」的地址。多數錢包和交易所為了版面只顯示地址的前幾碼和後幾碼,所以只看縮寫時兩個地址幾乎一樣。
怎麼確認這筆 USDT 是不是真的
看代幣合約地址,不要看名稱。在瀏覽器點進那筆代幣,比對它的合約地址是否和發行方 Tether 在官方支援協議頁列出的同一條鏈的合約一致。名稱、圖示、甚至顯示的美元價值都可以造假,合約地址不能。
合約對不上,就是假代幣:它在任何正規平台都不值錢,也不需要處理,放著不理即可。
合約對得上,再看金額。金額是 0,或只有很小的零頭,加上寄件地址的頭尾跟你最近往來過的地址一樣,就可以當成投毒處理。
寄件地址看起來很眼熟,怎麼比對才準
把寄件地址整串複製出來,跟你真正的收款對象地址逐段比對,不要只看頭尾。比較省力的做法是把兩個地址各分成四段,一段一段對;只要中間任何一段不同,就是不同的地址。
另外留意時間。Etherscan 提到,仿冒地址常常緊接在你一筆真實交易的前後出現。如果你剛轉了一筆款給 A,幾分鐘後紀錄裡多出一個長得像 A 的地址,幾乎可以確定是衝著那筆交易來的。
收到之後有哪些事不要做
- 不要把它「退回去」。退回等於主動跟對方的地址互動,而且多付一次手續費。
- 不要把假代幣拿去兌換或賣掉。這類代幣常被設計成要你連接錢包、簽授權才能「賣」,簽下去才是真正的風險;授權類騙局的處理方式可以看USDT 詐騙辨認與停損手冊。
- 不要在網路上搜尋那個代幣名稱後點進陌生網站。
- 不要因為一筆不明轉入就急著把全部資產搬走。零金額轉帳不需要你的私鑰就能做到,Etherscan 的零金額轉帳說明原文就寫「Your wallet is fine and your keys are safe」。只有在你曾經輸入過助記詞、簽過看不懂的授權、或貼上地址時內容自己變了,才需要另外處理裝置與錢包安全。
以後轉帳要從哪裡拿收款地址
地址投毒能得手,靠的是「從交易紀錄複製地址」這個習慣。改掉它,這類攻擊基本上就失效。
- 收款地址每次都從固定、可信的來源拿:對方直接給你的地址、你自己存在錢包地址簿裡的地址,而不是錢包或瀏覽器的歷史清單。
- 常用地址存進地址簿或白名單並取好名字。交易所提幣頁通常也有地址管理,設定方式可參考USDT 提幣教學。Etherscan 也建議用它的私人標籤(Private Name Tag)標記常往來的地址,仿冒地址就會顯得突兀。
- 貼上地址後,整串比對一次再送出。
- 第一次轉給新對象,先小額測試,而且要請對方確認「他那邊收到了」再轉正式金額。只看自己這邊顯示成功並不夠:轉錯到仿冒地址時,你這邊同樣會顯示成功。
如果你同時把 USDT 放在交易所和自己的錢包,兩邊看到的「歷史紀錄」來源不同,風險也不同;怎麼分配可以看USDT 放交易所還是自己的錢包。
這種攻擊有多常見
Etherscan 引用的研究統計,2022 年 7 月到 2024 年 6 月之間,以太坊上約有 1,700 萬次投毒嘗試、波及約 130 萬個使用者,確認損失約 7,934 萬美元;單次投毒的成功率約 0.01%。成功率很低,但對方是大量撒網,只要你剛好有一次從紀錄裡複製地址就夠了。
這份統計只涵蓋以太坊。TRON 等其他鏈的轉帳成本也低,同樣的手法一樣做得到,判斷和防範的方式都相同。
常見問題
錢包裡的不明 USDT 可以直接刪掉嗎?
鏈上紀錄刪不掉。部分錢包可以把某個代幣隱藏,讓它不出現在資產列表,但交易紀錄仍在。重點不是讓紀錄消失,而是以後不要從紀錄裡拿地址。
收到投毒轉帳,代表我的地址被盯上了嗎?
代表你的地址在鏈上有活動、被自動化程式掃到了,不代表帳戶被入侵。你的地址本來就是公開的,任何人都能轉帳給它。
已經轉錯到仿冒地址怎麼辦?
鏈上轉帳無法撤回。先截下 TxID、時間、金額和兩個地址,向你使用的交易所或錢包客服回報;若被轉走的是 USDT,可同時看發行方是否有凍結管道,但不保證能追回。之後依照上一節的方式改掉複製地址的習慣,避免第二次。
文中官方頁面最後查看:2026-10-12